

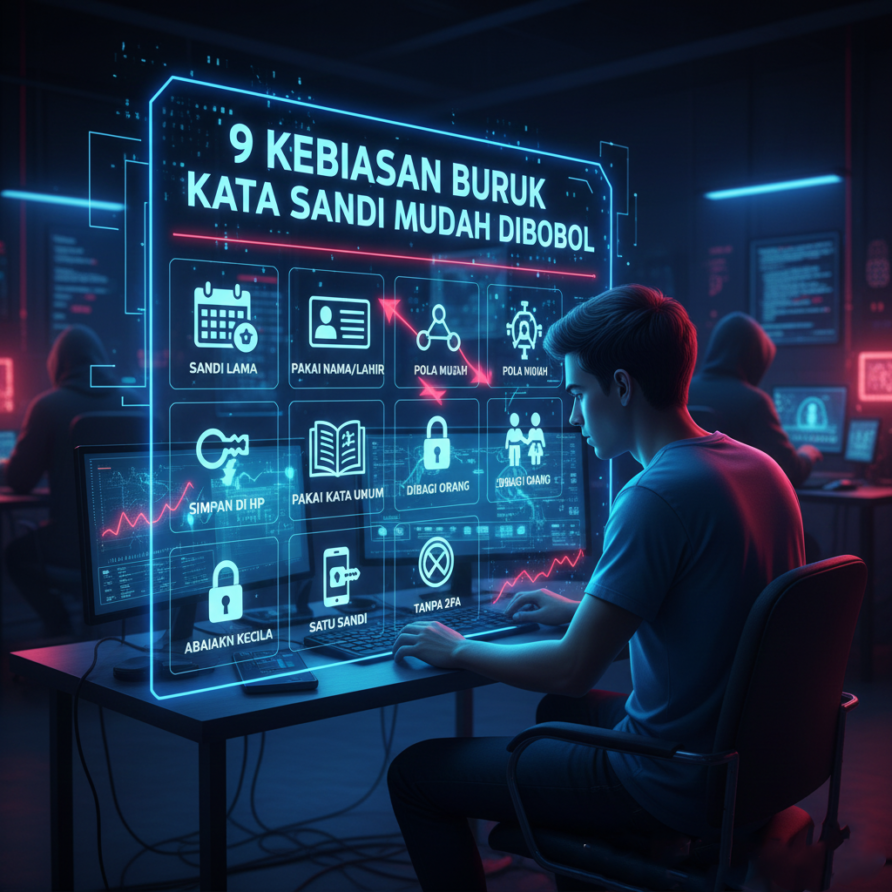
Kebiasaan buruk dalam mengelola kata sandi menyebabkan jutaan akun diretas setiap tahunnya. Banyak pengguna internet masih mengabaikan praktik keamanan dasar yang sebenarnya mudah diterapkan.
Peretas terus mengembangkan teknik sophisticated untuk membobol akun digital. Namun ironisnya, sebagian besar peretasan berhasil karena kelalaian pengguna sendiri dalam menjaga keamanan password.
Menggunakan Password yang Terlalu Sederhana
Password sederhana seperti “123456” atau “password” masih mendominasi daftar kata sandi paling populer. Kombinasi ini dapat peretas bobol dalam hitungan detik menggunakan software otomatis.
Selain itu, banyak pengguna memilih kata sandi berdasarkan informasi personal yang mudah ditebak. Nama hewan peliharaan, tanggal lahir, atau nama pasangan menjadi pilihan umum yang sangat rawan.
Peretas menggunakan database berisi miliaran kombinasi password yang pernah bocor. Mereka menjalankan attack menggunakan daftar ini untuk mencoba masuk ke berbagai akun.
Kata sandi yang kuat harus mengandung minimal 12 karakter dengan kombinasi beragam. Campurkan huruf besar, huruf kecil, angka, dan simbol untuk meningkatkan kompleksitas secara signifikan.
Hindari penggunaan kata yang ada dalam kamus karena rentan terhadap dictionary attack. Peretas menggunakan program yang mencoba semua kata dalam kamus secara otomatis.
Memakai Password Sama untuk Semua Akun
Kebiasaan menggunakan satu password untuk semua akun sangat berbahaya dan berisiko tinggi. Ketika satu akun berhasil diretas, semua akun lain otomatis terancam mengalami hal serupa.
Data breach yang terjadi di satu platform langsung membahayakan seluruh akun Anda. Peretas akan mencoba kredensial yang bocor ke platform lain melalui credential stuffing.
Bayangkan jika email, media sosial, dan mobile banking menggunakan password identik. Satu kebocoran data dapat memberikan akses penuh ke seluruh kehidupan digital Anda.
Mengelola banyak password memang terasa merepotkan bagi sebagian orang. Namun risiko menggunakan password sama jauh lebih besar daripada sedikit ketidaknyamanan.
Password manager dapat membantu menyimpan dan mengelola ratusan password berbeda dengan aman. Tools ini mengenkripsi semua kata sandi di balik satu master password yang kuat.
Jarang Mengganti Kata Sandi Secara Berkala
Kata sandi yang tidak pernah diganti selama bertahun-tahun meningkatkan risiko keamanan. Semakin lama password digunakan, semakin besar kemungkinan password tersebut sudah terkompromi.
Data breach sering terjadi tanpa sepengetahuan pengguna dalam waktu lama. Informasi kredensial bisa bocor dan beredar di dark web tanpa Anda sadari.
Selain itu, peretas dapat menggunakan teknik brute force untuk mencoba berbagai kombinasi. Waktu yang lebih panjang memberikan mereka lebih banyak kesempatan untuk berhasil.
Ganti password penting seperti email dan banking setidaknya setiap tiga bulan sekali. Untuk akun yang kurang kritis, penggantian setiap enam bulan sudah cukup memadai.
Namun demikian, jangan hanya mengganti dengan variasi kecil dari password lama. Buat password yang benar-benar baru dan tidak memiliki pola yang bisa ditebak.
Menyimpan Password di Tempat yang Tidak Aman
Menyimpan password dalam catatan fisik atau file digital tanpa enkripsi sangat berbahaya. Orang lain dapat dengan mudah mengakses informasi sensitif tersebut tanpa sepengetahuan Anda.
Sticky notes yang ditempel di monitor atau disimpan di laci meja mudah dilihat orang. Rekan kerja atau cleaning service bisa saja melihat dan menyalahgunakan informasi tersebut.
File text atau spreadsheet di komputer tanpa proteksi juga tidak aman. Malware atau peretas yang berhasil masuk ke sistem dapat mencuri file tersebut.
Browser yang menawarkan fitur save password memang praktis namun memiliki kerentanan. Jika komputer terinfeksi malware, semua password tersimpan dapat dicuri dengan mudah.
Password manager yang reputable menggunakan enkripsi military-grade untuk melindungi data Anda. Bahkan penyedia layanan tidak dapat mengakses master password atau data tersimpan Anda.
Mengabaikan Two-Factor Authentication
Two-factor authentication menambah lapisan keamanan ekstra yang sangat efektif mencegah peretasan. Bahkan jika password bocor, peretas tetap tidak dapat mengakses akun tanpa kode verifikasi.
Namun sayangnya, banyak pengguna mengabaikan fitur ini karena dianggap merepotkan. Padahal proses verifikasi tambahan hanya membutuhkan beberapa detik ekstra saat login.
Kode OTP yang dikirim via SMS atau aplikasi authenticator berubah setiap 30 detik. Peretas yang berhasil mendapat password tidak dapat login tanpa kode terbaru tersebut.
Beberapa platform menawarkan berbagai metode 2FA seperti biometric atau hardware key. Pilih metode yang paling nyaman namun tetap aman untuk kebutuhan Anda.
Aktifkan 2FA minimal untuk akun-akun penting seperti email, banking, dan media sosial utama. Keamanan ekstra ini sangat worth it dibanding risiko kehilangan akun.
Terjebak Phishing dan Memberikan Password
Phishing tetap menjadi metode paling efektif yang peretas gunakan untuk mencuri kredensial. Email atau pesan palsu yang terlihat legitimate mengelabui ribuan korban setiap harinya.
Peretas membuat website tiruan yang sangat mirip dengan situs aslinya. Korban yang tidak teliti memasukkan username dan password ke situs palsu tersebut.
Link phishing sering menggunakan domain yang hampir identik dengan yang asli. Perbedaan satu atau dua karakter mudah terlewat oleh mata yang tidak cermat.
Selain itu, social engineering melalui telepon atau media sosial juga sering terjadi. Pelaku berpura-pura sebagai customer service dan meminta informasi login korban.
Ingat bahwa platform legitimate tidak akan pernah meminta password melalui email atau telepon. Jika ragu, akses situs langsung melalui browser tanpa mengklik link.
Menggunakan WiFi Publik Tanpa Proteksi
WiFi publik yang tidak terenkripsi memudahkan peretas mencuri data yang Anda kirim. Mereka dapat melakukan man-in-the-middle attack untuk menangkap kredensial login Anda.
Hotspot gratis di kafe, bandara, atau mall sangat rentan terhadap sniffing attack. Peretas dapat melihat semua traffic data termasuk username dan password yang Anda masukkan.
Selain itu, peretas sering membuat fake WiFi hotspot dengan nama mirip tempat umum. Pengguna yang terhubung tanpa sadar langsung memberikan akses ke semua aktivitas online mereka.
VPN (Virtual Private Network) mengenkripsi semua data yang Anda kirim melalui jaringan. Bahkan di WiFi publik, informasi tetap aman dari mata-mata digital.
Jika harus mengakses akun penting di WiFi publik, pastikan menggunakan VPN terlebih dahulu. Atau lebih baik tunda hingga Anda terhubung ke jaringan yang aman.
Membagikan Password kepada Orang Lain
Membagikan password bahkan kepada orang terdekat meningkatkan risiko keamanan secara signifikan. Semakin banyak orang yang tahu, semakin besar kemungkinan informasi bocor.
Teman atau keluarga mungkin tidak sengaja membocorkan password kepada pihak ketiga. Mereka juga bisa menyimpannya dengan cara yang tidak aman tanpa Anda ketahui.
Dalam konteks profesional, berbagi password akun perusahaan melanggar security policy. Audit trail menjadi tidak jelas ketika banyak orang menggunakan satu kredensial.
Untuk keperluan sharing akses, gunakan fitur family sharing atau team account. Platform modern menyediakan opsi berbagi tanpa harus expose password sebenarnya.
Jika terpaksa harus share sementara, ganti password segera setelah tidak diperlukan lagi. Jangan biarkan orang lain memiliki akses permanen ke akun pribadi Anda.
Tidak Memeriksa Aktivitas Login yang Mencurigakan
Aktivitas login yang tidak biasa sering menjadi indikator awal akun terkompromi. Sayangnya banyak pengguna tidak rutin memeriksa riwayat login mereka.
Platform besar seperti Google, Facebook, atau Microsoft menyediakan fitur security checkup. Anda dapat melihat perangkat mana saja yang sedang login ke akun Anda.
Login dari lokasi atau perangkat yang tidak familiar harus segera diinvestigasi. Jika Anda tidak melakukan login tersebut, segera ganti password dan logout semua sesi.
Notifikasi login dari email atau SMS jangan diabaikan begitu saja. Alert ini dirancang untuk memberi tahu Anda tentang aktivitas potensial berbahaya.
Aktifkan notifikasi email untuk setiap login dari perangkat baru. Early detection sangat penting untuk meminimalkan damage jika terjadi unauthorized access.
Menggunakan Security Questions yang Mudah Ditebak
Security questions yang menggunakan informasi publik sangat mudah peretas temukan. Data seperti nama ibu kandung atau kota kelahiran sering tersedia di media sosial.
Jawaban yang jujur untuk pertanyaan keamanan justru membahayakan keamanan akun Anda. Peretas dapat mencari informasi tersebut dari berbagai sumber online dengan mudah.
Selain itu, jawaban yang terlalu umum seperti “Jakarta” atau “Surabaya” mudah ditebak. Kombinasi dengan database leak memudahkan peretas mereset password Anda.
Gunakan jawaban yang tidak berhubungan dengan pertanyaan namun mudah Anda ingat. Atau buat jawaban acak dan simpan di password manager Anda.
Jika platform memungkinkan, nonaktifkan security questions dan andalkan 2FA saja. Metode verifikasi modern jauh lebih aman daripada pertanyaan yang bisa ditebak.
Dampak Serius dari Password yang Diretas
Akun email yang diretas memberikan peretas akses ke hampir semua aspek kehidupan digital. Mereka dapat reset password akun lain menggunakan fungsi forgot password.
Selain itu, informasi pribadi yang tersimpan di email bisa peretas manfaatkan untuk identity theft. Data seperti nomor KTP, rekening bank, atau dokumen penting sangat berharga.
Akun media sosial yang terkompromi dapat peretas gunakan untuk menyebarkan malware atau scam. Teman dan keluarga Anda menjadi target karena mereka mempercayai akun tersebut.
Lebih buruk lagi, akun banking atau e-wallet yang diretas langsung mengancam finansial Anda. Peretas dapat mentransfer uang atau melakukan transaksi tanpa sepengetahuan Anda.
Kerugian tidak hanya finansial namun juga reputasi dan privasi yang sangat berharga. Proses recovery bisa memakan waktu berbulan-bulan dan sangat melelahkan.
Cara Membuat Password yang Kuat dan Aman
Password yang kuat menggunakan kombinasi acak minimal 12-16 karakter berbeda. Semakin panjang dan kompleks, semakin sulit peretas membobolnya dengan brute force.
Gunakan passphrase yang mudah Anda ingat namun sulit ditebak orang lain. Contohnya “Saya!Suka@Makan#Pizza7Hari” lebih kuat daripada “password123”.
Hindari pola keyboard seperti “qwerty” atau urutan angka seperti “123456”. Peretas menggunakan pattern-based attack yang mencoba kombinasi-kombinasi umum ini.
Jangan gunakan informasi personal yang bisa ditemukan di media sosial atau dokumen publik. Nama, tanggal lahir, atau hobi favorit mudah peretas kumpulkan untuk attack.
Password generator di password manager dapat membuat kombinasi random yang sangat kuat. Anda tidak perlu mengingatnya karena tersimpan aman di encrypted vault.
Menggunakan Password Manager dengan Bijak
Password manager menyimpan semua kredensial di balik satu master password yang kuat. Anda hanya perlu mengingat satu password untuk mengakses semuanya.
Fitur auto-fill mencegah keylogging malware mencuri password saat Anda mengetik. Data langsung terisi tanpa melalui keyboard yang bisa dimonitor.
Selain itu, password manager dapat generate password unik untuk setiap akun otomatis. Tidak ada lagi alasan menggunakan password sama untuk banyak situs.
Sinkronisasi antar perangkat memastikan Anda selalu punya akses ke semua password. Baik di komputer, smartphone, atau tablet, semua data tersedia dengan aman.
Pilih password manager yang reputable dengan track record keamanan yang baik. Pastikan mereka menggunakan end-to-end encryption dan tidak menyimpan master password.
Best Practices Keamanan Password Jangka Panjang
Audit password secara berkala untuk mengidentifikasi yang lemah atau duplikat. Banyak password manager menyediakan fitur security audit untuk ini.
Update password untuk akun yang mengalami data breach segera setelah notifikasi. Jangan menunggu hingga melihat aktivitas mencurigakan di akun Anda.
Selain itu, edukasi diri tentang teknik phishing dan social engineering terbaru. Peretas terus berinovasi sehingga Anda harus stay updated dengan ancaman baru.
Backup master password atau recovery codes di tempat aman offline. Jika lupa master password, Anda tidak ingin kehilangan akses ke semua akun.
Ajarkan keluarga tentang pentingnya keamanan password sejak dini. Budaya security awareness di rumah melindungi semua anggota keluarga dari cyber crime.
Tanda-Tanda Akun Anda Sudah Diretas
Notifikasi login dari lokasi atau perangkat yang tidak Anda kenali menandakan masalah. Segera cek aktivitas akun dan ganti password jika perlu.
Email atau pesan yang Anda tidak kirim muncul di sent folder. Peretas mungkin menggunakan akun untuk spam atau phishing ke kontak Anda.
Selain itu, perubahan settings atau informasi profil yang tidak Anda lakukan sangat mencurigakan. Peretas sering mengubah email recovery atau nomor telepon terkait.
Teman melaporkan menerima pesan aneh atau link mencurigakan dari akun Anda. Akun yang terkompromi sering peretas gunakan untuk menyebarkan malware.
Transaksi finansial yang tidak Anda lakukan adalah red flag paling serius. Segera hubungi bank atau platform terkait untuk memblokir akun.
Kebiasaan buruk dalam mengelola kata sandi membahayakan keamanan digital Anda secara signifikan. Perubahan kecil dalam praktik keamanan dapat memberikan perlindungan luar biasa besar.
Dengan menghindari kesalahan-kesalahan umum dan menerapkan best practices yang tepat, Anda melindungi diri dari ancaman siber. Keamanan password adalah fondasi perlindungan kehidupan digital di era modern ini.
Baca Berita Terkait Teknologi Lainnya :